
I Restricted Access Groups sono un nuovo tipo di gruppo/sottogruppo che permette agli utenti finali di accedere a contenuti protetti, pensati per essere duplicati e modificati in locale. Template e media memorizzati nei gruppi ad accesso limitato non si possono modificare: si possono solo copiare e incollare nei sottogruppi non protetti.
Ecco un esempio. Un amministratore QL di livello root vuole mettere a disposizione di un gruppo di utenti una serie di template, conservandone le versioni originali. Crea per prima cosa un gruppo e seleziona l'opzione "Restricted access".
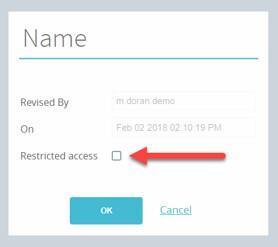
Poi l'amministratore sposta i template originali nella libreria dei contenuti del nuovo gruppo ad accesso limitato e crea, sotto quel livello, dei sottogruppi senza restrizioni. Crea quindi gli account utente, con accesso sia al gruppo ad accesso limitato sia al proprio sottogruppo locale senza restrizioni.
A questi utenti va assegnato anche un profilo che richiede l'approvazione dei contenuti; per completare la procedura, l'amministratore deve inoltre selezionare l'indirizzo email del content manager che riceverà le notifiche di approvazione.
Da questo momento gli utenti possono accedere al livello ad accesso limitato sopra il proprio e copiare i template nei rispettivi gruppi. Non possono modificare nessuno dei template del livello ad accesso limitato. Si possono modificare solo le copie memorizzate ai livelli locali e, una volta salvati, questi template vengono disattivati. Per inviare un'email di notifica al proprio manager, l'utente fa clic con il tasto destro sul media o sul template e seleziona Request Approval. Finché non viene approvato, il contenuto si può aggiungere a una playlist programmata, ma non viene riprodotto.
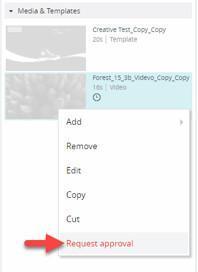
L'email di approvazione contiene queste informazioni:
• Il nome del template da approvare.
• Il nome del gruppo in cui si trova il template.
• Il nome dell'utente che chiede l'approvazione.
• La data e l'ora di invio della richiesta.
Se l'utente modifica il template dopo l'approvazione, il template si disattiva automaticamente e bisogna inviare una nuova richiesta di approvazione.
Eccezioni
Quando un utente copia e incolla un template da un gruppo ad accesso limitato nel proprio livello senza restrizioni, il template è attivo e resta tale finché non viene modificato. In pratica è il salvataggio di un template modificato a disattivarlo. Modificare i data feed di un template, invece, non lo disattiva.
Informazioni importanti sulla gestione dei contenuti ad accesso limitato
La proprietà del gruppo ad accesso limitato resta all'utente che l'ha creato. Questo utente può aggiungere, rimuovere o modificare i contenuti del gruppo protetto, così come chiunque abbia accesso ai livelli superiori. Se il gruppo ad accesso limitato è stato creato da un utente di livello root, nessun utente assegnato a un livello inferiore potrà aggiungere o eliminare contenuti nel gruppo.
Questo è particolarmente importante nelle situazioni owner/tenant, in cui più gruppi di tenant (inquilini) sono gestiti da un unico amministratore di livello root. In questi casi i gruppi ad accesso limitato devono essere creati e gestiti da ciascun tenant: dall'amministratore di gruppo del tenant o da uno dei suoi utenti. Se è l'amministratore di gruppo del tenant a creare il gruppo ad accesso limitato, solo lui potrà aggiungerne, rimuoverne o modificarne i contenuti. Perché qualcun altro ne abbia la proprietà, deve essere lui a creare il gruppo.
Fonte: articolo originale Navori (EN), aggiornato il 18/12/2025. Traduzione ENYCS.